





22:47 Uhr, Stationsflur: Ein Oberarzt fotografiert ein auffälliges Befundbild und schickt es per WhatsApp an die Kollegin im Hintergrunddienst. Schnell, pragmatisch, gut gemeint, und rechtlich ein Vierfachverstoß: Metadaten landen bei Meta, das Adressbuch wird abgeglichen, Daten fließen in die US-Cloud, ein Auftragsverarbeitungsvertrag fehlt. Für CIOs und Datenschutzbeauftragte stellt sich damit eine konkrete Frage: Welcher Messenger ist im Krankenhaus wirklich zulässig, und warum reicht „verschlüsselt" allein nicht aus?
WhatsApp ist im Krankenhaus das falsche Werkzeug.
Das Personal greift mangels Alternativen häufig zu privaten, aber unsicheren Apps. Ein typisches Szenario: Ein Oberarzt fotografiert nachts ein EKG und schickt es per WhatsApp an die kardiologische Leitung: vier DSGVO-Verstöße in Sekunden. Was pragmatisch wirkt, ist rechtlich hochgradig riskant. In diesem Moment landen Metadaten direkt bei Meta, das Adressbuch wird ungefiltert mit Patientenkontakten abgeglichen und sensible Daten fließen über US-Server.
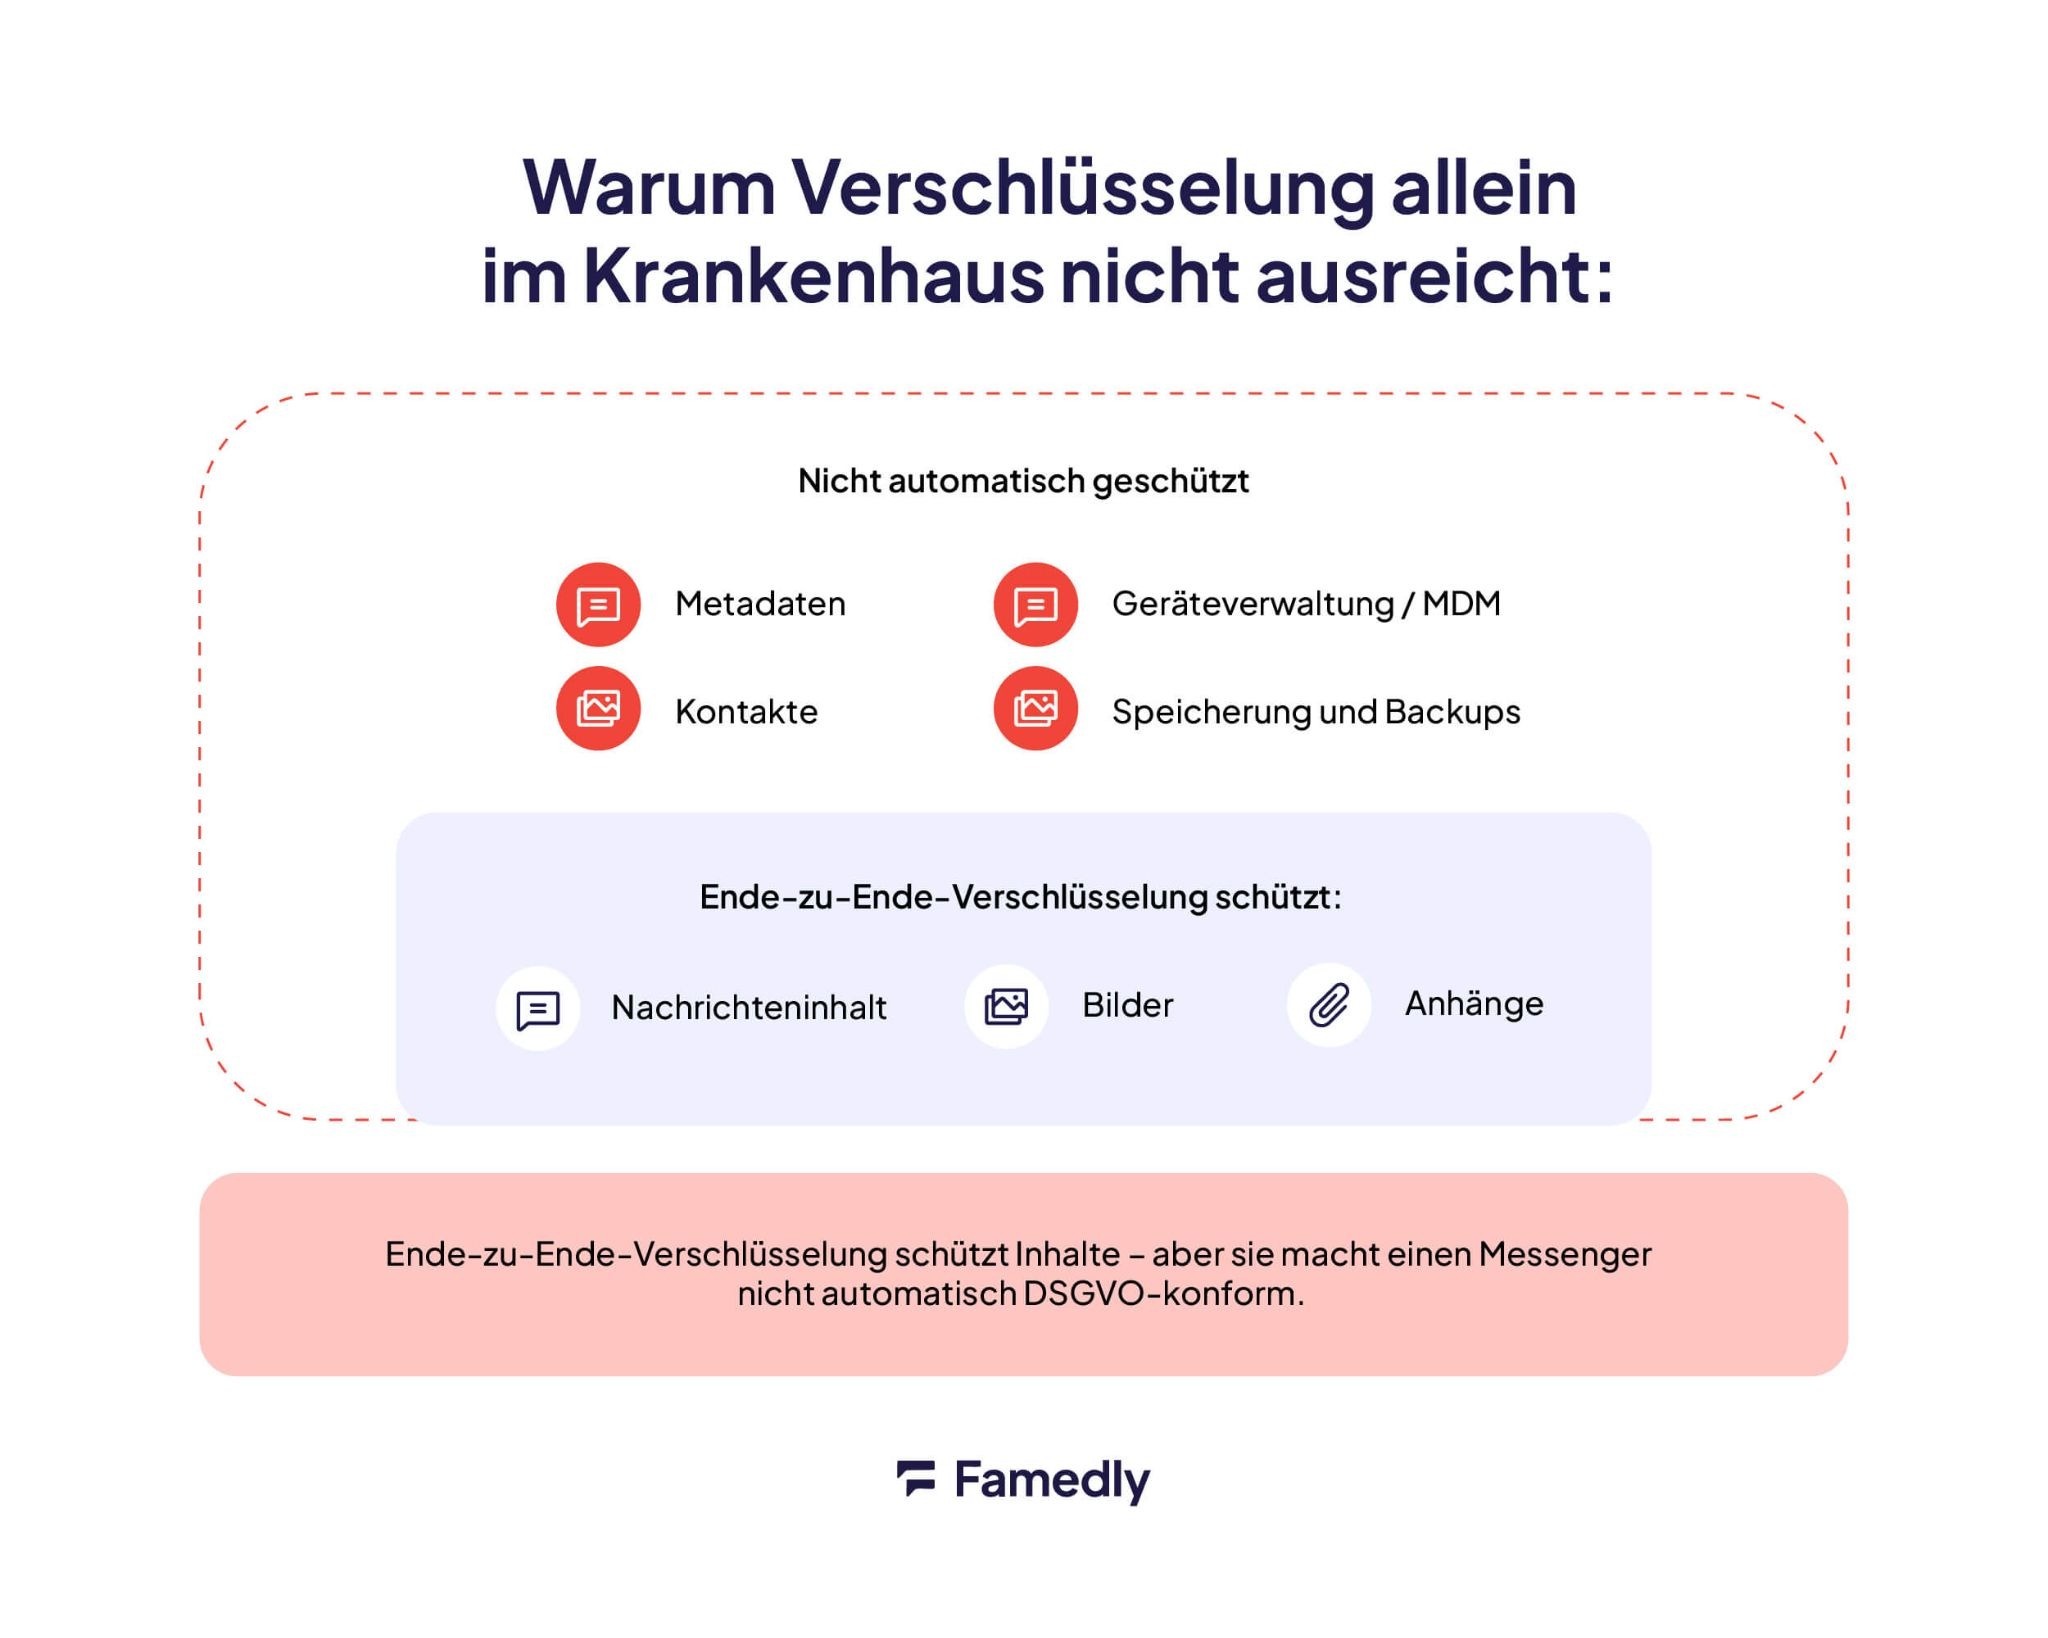
Da ein Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO mit Consumer-Diensten fehlt, ist eine rechtssichere Nutzung strukturell unmöglich. Der verbreitete Irrtum, dass eine Ende-zu-Ende-Verschlüsselung ausreicht, greift hier zu kurz: E2E schützt keine Metadaten und im Gesundheitskontext ist bereits die Information, wer wann mit wem über einen Fall kommuniziert, eine schützenswerte Verarbeitung nach Art. 9 DSGVO. Das macht WhatsApp zu keiner sicheren Lösung für Krankenhäuser.
Dabei wächst aber der Handlungsdruck: Mit NIS-2 haften Geschäftsführungen persönlich für Kommunikationssicherheit. Die TI-Anbindungspflicht für Pflegedienste gilt bereits. Wer jetzt noch auf WhatsApp und Fax setzt, riskiert nicht nur Bußgelder – sondern steht beim nächsten Audit ohne Antwort da.
Warum TI-Messenger im Klinik- und Krankenhausalltag unverzichtbar sind
Im hektischen Alltag von Kliniken und Krankenhäusern ist eine schnelle und sichere Kommunikation entscheidend. Herkömmliche Methoden wie Fax und Telefon stoßen hier schnell an ihre Grenzen. Faxgeräte sind nicht nur langsam, sondern auch unsicher und nicht DSGVO-konform. Telefonate können zeitaufwendig und ineffizient sein, und der Postverkehr führt oft zu unnötigen Papierbergen.
Gleichzeitig braucht der Klinikalltag mehr als KIM: schnelle Rückfragen, Befundbilder, Konsile und Übergaben sind asynchron und ad hoc. Fehlt ein zugelassenes Werkzeug, entsteht Schatten-IT, weil Mitarbeitende zu privaten Apps greifen. Typische Szenarien, die einen Messenger erfordern:
Der TI-Messenger von Famedly ist eine Lösung, die diese Lücken schließt:
- Weniger Telefonketten: Rückfragen laufen asynchron – der Arzt im Hintergrunddienst antwortet, wenn er kann, nicht wenn das Telefon klingelt.
- Keine Medienbrüche zwischen Schichten: Übergaben bleiben im fallbezogenen Chat nachvollziehbar, statt auf Zetteln oder in WhatsApp-Gruppen zu verschwinden.
- Konsile ohne Warteschleife: Spezialistenfragen gehen direkt über den TI-Verzeichnisdienst – ohne Durchwahl, ohne „ich verbinde Sie weiter".
- BYOD ohne Kontrollverlust: Mitarbeitende nutzen ihr eigenes Gerät, die IT behält die Hoheit über Zugriffe und Daten.
Diese Anforderungen stellt das DSK-Whitepaper an Messenger im Krankenhaus
Das Whitepaper der Datenschutzkonferenz (DSK) ist das zentrale Dokument für die interne IT-Prüfung und für den Messenger-Einsatz im Krankenhaus. Statt vager Empfehlungen setzt es klare Leitplanken und hilft dabei, NIS2 im Gesundheitswesen einzuhalten. Eine reine "Muss"-Liste hilft dem CIO jedoch wenig – entscheidend ist die Umsetzung.
DSGVO-konformer Messenger vs. TI-Messenger: Wo liegt der Unterschied?
Manche Lösungen erfüllen viele DSK-Anforderungen, bleiben aber Insellösungen: Externe Kommunikation funktioniert nur, wenn alle Beteiligten dieselbe App nutzen, was zu einem Lock-in-Effekt führt. Der TI-Messenger von Famedly setzt dagegen auf das Matrix-Protokoll, ist nach § 311 SGB V als sicheres Übermittlungsverfahren definiert und nutzt den FHIR-Verzeichnisdienst der gematik.
Entscheidend: Ende-zu-Ende-Verschlüsselung allein löst die Haftungsfalle nach § 203 StGB nicht, da Metadaten und ein fehlender AVV weiterhin strafbare Offenbarungen ermöglichen.
Die matrixbasierte TI‑Infrastruktur schließt diese Lücke durch zertifizierte Zugangskontrolle über eHBA und SMC-B. Der Famedly TI-Messenger bietet darüber hinaus:
- Produkt- und Anbieterzulassung der gematik
- ISO 27001-Zertifizierung und Hosting in deutschen Rechenzentren
- BYOD-Fähigkeit ohne Adressbuchzugriff und ohne Handynummer
- KIS-Integration und Verzeichnisdienst-Anbindung für einrichtungsübergreifende Kommunikation
So sieht DSGVO-konforme Kommunikation mit Famedly in der Praxis aus
Anwendungsfälle des TI-Messengers in der modernen Gesundheitsversorgung gibt es viele. Wie datenschutzkonforme Kommunikation bei Pflegediensten und im Klinikalltag konkret aussieht, zeigen Einrichtungen, die Famedly bereits im Einsatz haben.
1. Praxisbeispiel: Krankenpflegedienst Köln
In der ambulanten Pflege ist fotografische Dokumentation genauso alltäglich wie in der Klinik. Wundverläufe, Hautveränderungen, Medikamentenpläne – all das muss schnell zwischen Pflegekraft, Arztpraxis und Apotheke ausgetauscht werden. Solange dafür WhatsApp genutzt wird, entsteht mit jedem Foto und jeder Nachricht ein Datenschutzverstoß.
Bei den Krankenpflegediensten Köln löst Famedly genau dieses Problem: Pflegekräfte kommunizieren unterwegs sicher und DSGVO-konform – ohne private Messenger, ohne Haftungsrisiko, ohne dass sensible Patientendaten auf privaten Smartphones verbleiben.
2. Praxisbeispiel: Medizinische Hochschule Hannover
In der Dermatologie ist fotografische Dokumentation Kerngeschäft. Verlaufskontrollen, Wundbilder, Hautbefunde, all das muss schnell und präzise zwischen Ärzten ausgetauscht werden. Solange dafür WhatsApp genutzt wird, entsteht mit jedem Foto ein Datenschutzverstoß.
An der MHH löst Famedly genau dieses Problem: Befundbilder laufen Ende-zu-Ende-verschlüsselt über den TI-Verzeichnisdienst, ohne Medienbruch und ohne Haftungsrisiko. Was vorher mit jedem WhatsApp-Foto ein Datenschutzverstoß war, ist heute ein dokumentierter, revisionssicherer Prozess – ohne dass sich am Arbeitsablauf der Ärzte etwas Wesentliches geändert hat.
3. Praxisbeispiel: Universitätsmedizin Frankfurt
Nach dem Cyberangriff auf die Universitätsmedizin Frankfurt waren interne Systeme zeitweise nicht erreichbar. Famedly lief währenddessen infrastrukturunabhängig weiter und der Klinikbetrieb blieb kommunikationsfähig, weil der Messenger nicht an die lokale IT-Infrastruktur gebunden ist. Das zeigt: Ein TI-Messenger ist keine Komfortlösung, sondern ein Baustein der Ausfallsicherheit.
TI-Messenger vs. proprietäre Messenger: Entscheidungsrahmen für CIOs
Drei Messenger-Typen konkurrieren um den Klinikeinsatz: Standard-Business-Messenger, Healthcare-Messenger ohne TI-Zulassung sowie zugelassene TI-Messenger. Die folgende Übersicht zeigt, wo die Unterschiede für Compliance, Integration und Interoperabilität liegen.
Famedly ist als einer der ersten Anbieter mit Produkt- und Anbieterzulassung der gematik ISO 27001-zertifiziert und BYOD-fähig ohne Adressbuchzugriff. Mit über acht produktiven KIS-Integrationen ist die Anschlussfähigkeit an Bestandssysteme belegt – kein Pilotprojekt, sondern gelebter Klinikalltag.
Datenschutz Messenger Krankenhaus: Mit Famedly sicher und interoperabel
Wer Datenschutz im Krankenhaus ernst nimmt, braucht keine weitere Messenger-Insellösung, sondern eine Infrastrukturentscheidung, die Compliance, Interoperabilität und Usability verbindet. Famedly ist einer der ersten zugelassenen TI-Messenger, der alle drei Anforderungen erfüllt.
Der TI-Messenger von Famedly überzeugt durch konkrete Argumente:
- die Produkt- und Anbieterzulassung der gematik
- die ISO 27001-Zertifizierung
- BYOD-Fähigkeit ohne Adressbuchzugriff sowie
- produktive KIS-Integrationen an deutschen Universitätskliniken.
Damit löst Famedly den Zielkonflikt aus Datenschutzrecht, Berufsrecht nach § 203 StGB und Klinikalltag, an dem proprietäre Messenger strukturell scheitern. Mit einem TI-Check erhalten CIOs und Datenschutzbeauftragte in 30 Minuten eine fundierte Einschätzung zur eigenen Ausgangslage und konkrete Lösungsmöglichkeiten.
{{cta}}
Verweise
Über den Autor

Als Arzt erlebte Dr. Phillipp Kurtz den analogen Klinikalltag. Heute hilft er als Famedly-CEO der gesamten Branche bei der sicheren und interoperablen Kommunikation.